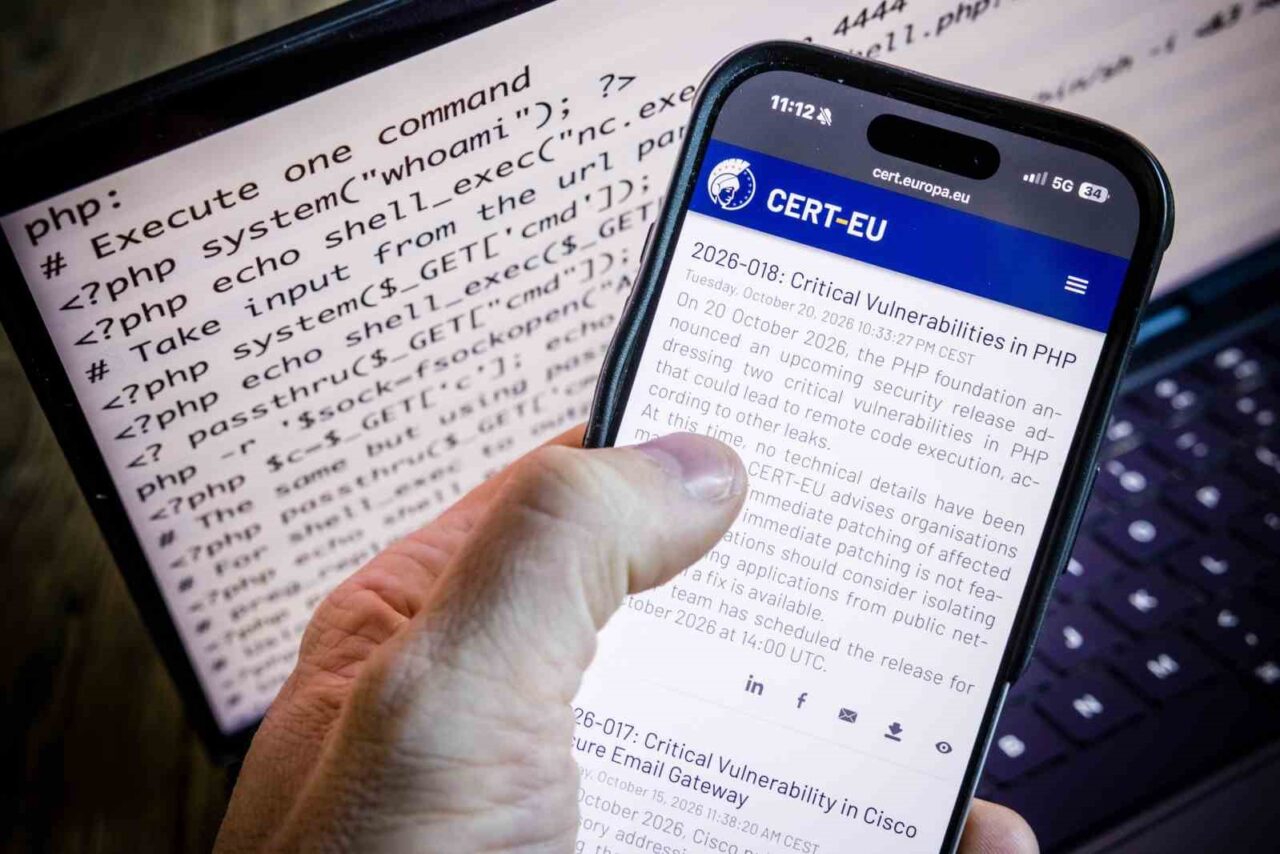
İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, internet sitelerinin büyük bölümünde kullanılan PHP programlama dilinde tespit edilen kritik güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını, 4 hizmetin ise kısmen kullanılamadığını açıkladı.
Dünya genelinde yaygın olarak kullanılan PHP programlama dilinde ortaya çıkan kritik güvenlik açığı, Avrupa’da kamu kurumlarına ait bazı internet sitelerinin devre dışı kalmasına neden oldu. İngiltere’de de söz konusu güvenlik açığına karşı alınan önlemler kapsamında çok sayıda kamu hizmetine erişimde kesinti yaşandı. İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, Lordlar Kamarası’nda yaptığı konuşmada, PHP programlama dilinde tespit edilen kritik güvenlik açığı nedeniyle 32 kamu hizmetinin devre dışı kaldığını, 4 hizmetin ise kısmen kullanılamadığını açıkladı. Effra, bunun büyük ölçüde güvenlik güncellemeleri ve risk azaltıcı önlemler uygulanırken sistemleri korumak amacıyla alınan tedbirlerden kaynaklandığını belirtti.
Ulusal Siber Güvenlik Merkezi’nin (NCSC) güvenlik açığı hakkında geçtiğimiz hafta OpenAI tarafından bilgilendirildiğini söyleyen Lloyd of Effra, “Hükümet, güvenlik açığı kamuoyuna açıklanmadan önce önleyici adımlar attı” diye konuştu.
“Hükümet durumu yakından izlemeyi sürdürüyor”
İngiliz bakan, NCSC’nin işletmeleri ve diğer kuruluşları almaları gereken önlemler konusunda bilgilendirmek amacıyla ülke genelinde 50 bin önleyici bildirim gönderdiğini aktararak, “Hükümet durumu yakından izlemeyi ve kamu hizmetlerinin güvenliğini, dayanıklılığını ve erişilebilirliğini korumak için ilgili kurumlarla çalışmayı sürdürüyor” ifadelerini kullandı. Lloyd, uluslararası düzeyde güvenlik açığından yararlanmaya yönelik girişimler ve sistemleri tarama faaliyetleri hakkında raporlar bulunduğunu, ancak İngiltere’de kamu sektöründe veya ülke genelinde herhangi bir sistem ihlalinden haberdar olmadıklarını vurguladı.
“Söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor”
İngiltere Başbakanlığı’ndan yapılan açıklamada, “Hükümet genelinde sistemlerimize yönelik muhtemel güvenlik açıklarını belirlemek ve gidermek için çalışmalar yürütüldü. Uzmanlarımız bu konuda hem OpenAI hem de uluslararası ortaklarla yakın iş birliğini sürdürüyor. Yürütülen çalışmalar hiçbir büyük ve halka açık kritik hizmeti etkilemiyor. Ancak güvenlik çalışmaları devam ederken sınırlı sayıdaki bazı hizmetler geçici olarak çevrim dışı kalabilir. Ancak bu durum, söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor. Sorunların giderilmesi için çalışmalar sürüyor. Her büyüklükteki kuruluş, sistemlerini korumak için Ulusal Siber Güvenlik Merkezi’nin rehberliğini izlemeli” denildi.
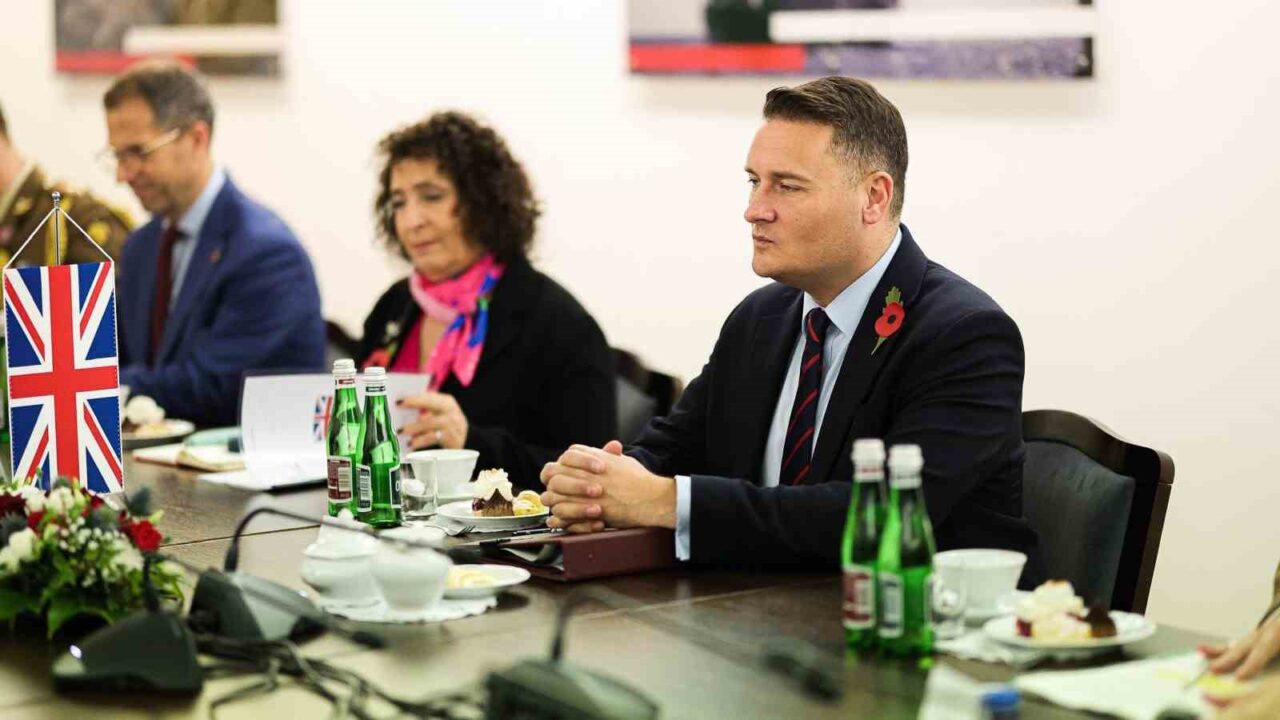 İngiltere Savunma Bakanı: “Birleşik Krallık vatandaşları NATO ve NATO üyesi devletlerin Rusya ile savaş halinde olabileceği senaryoya hazırlıklı olmalı”
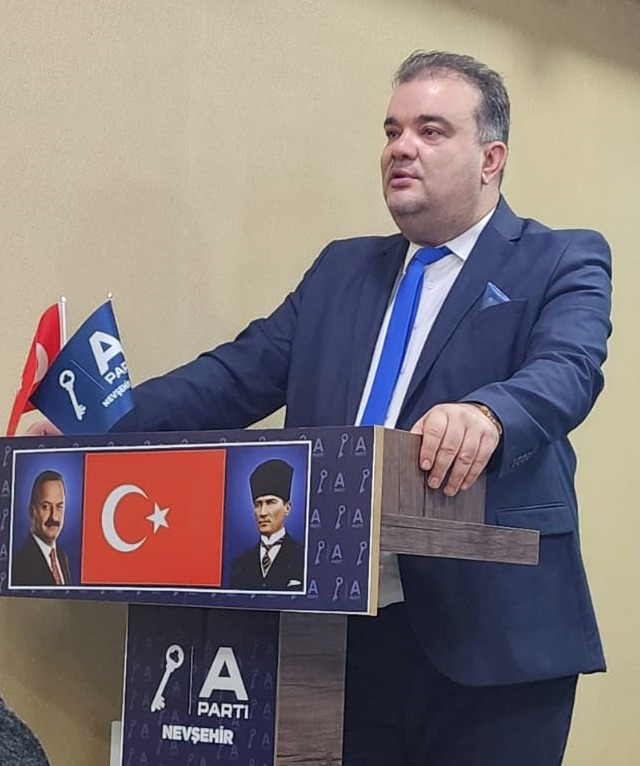 NEVŞEHİR’İN SAĞLIKTA KAYSERİ’YE BAĞIMLILIĞI AZALTILMALI: İLİMİZE ŞEHİR HASTANESİ VEYA TIP FAKÜLTESİ HASTANESİ KAZANDIRILMALIDIR!
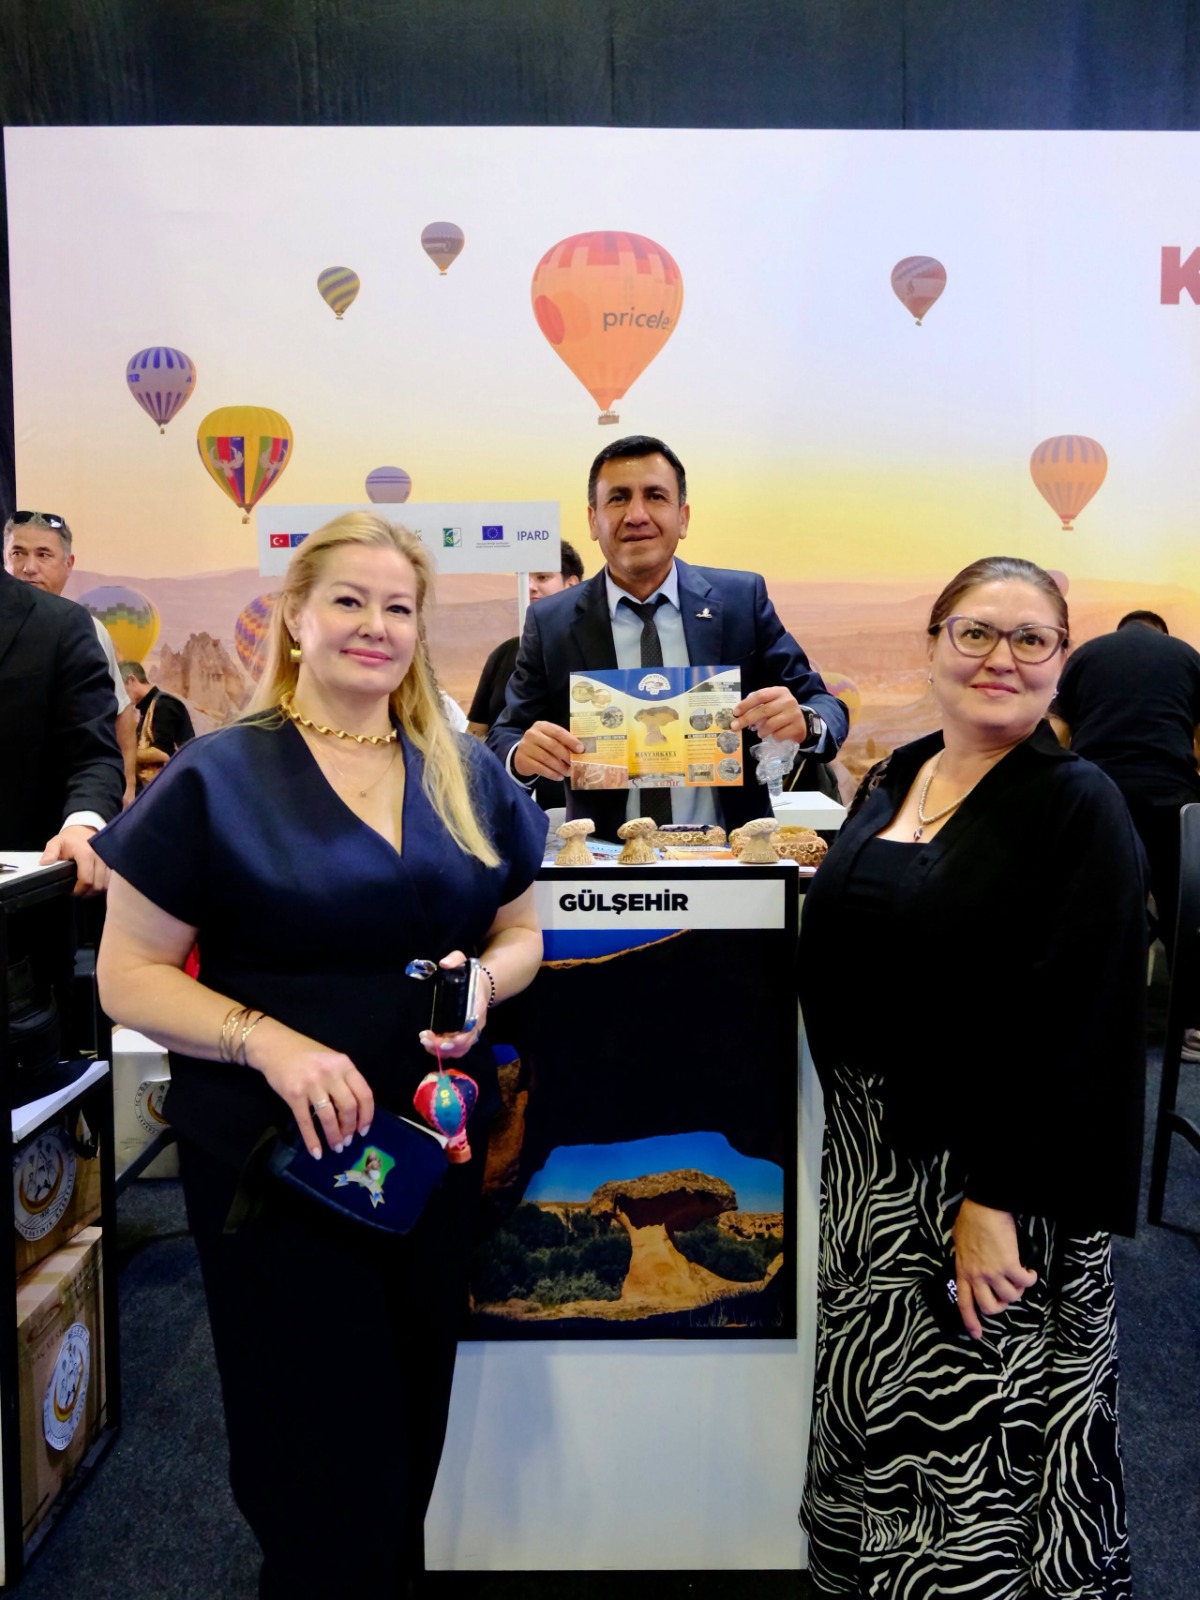 GÜLŞEHİR, ATF 2026 ANTALYA TURİZM FUARINDA
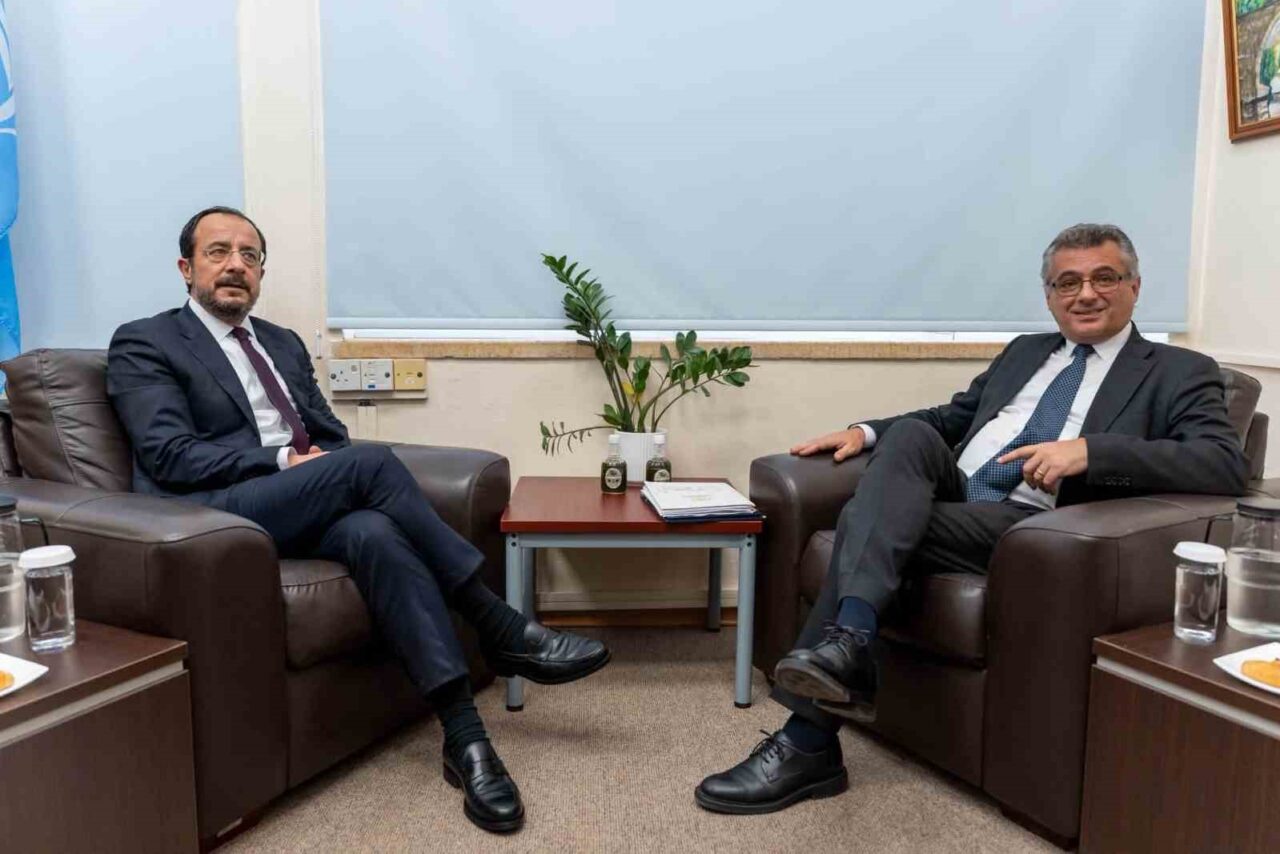 KKTC Cumhurbaşkanı Erhürman ile GKRY lideri Hristodulidis bir araya geldi
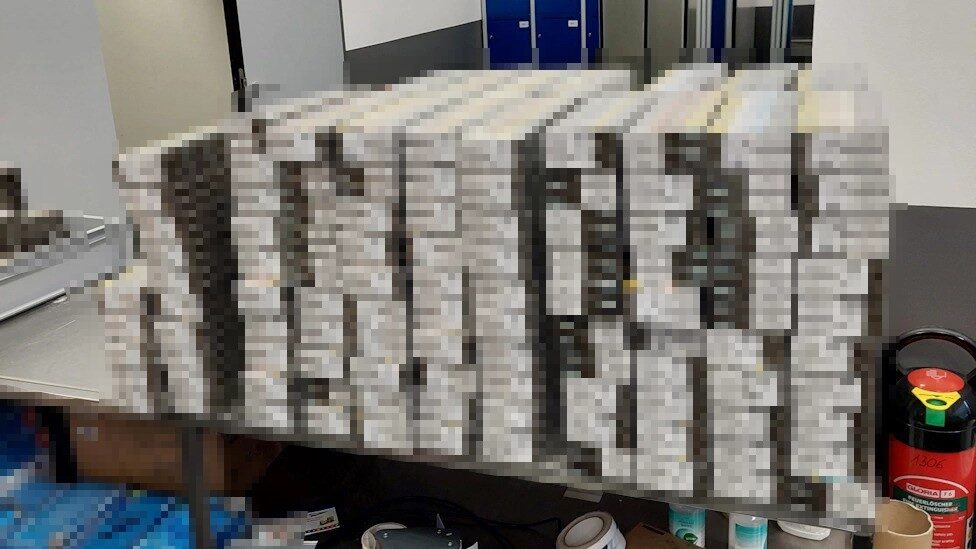 Köln Havalimanı’nda 12 valizde 57 bin paket kaçak sigara ele geçirildi
 İsrail sandık başında: Gazze’ye saldırıların başladığı 7 Ekim’den bu yana ilk seçim
 E5 savunma bakanları: “Avrupa kendi güvenliği için daha fazla sorumluluk üstlenmeli”